
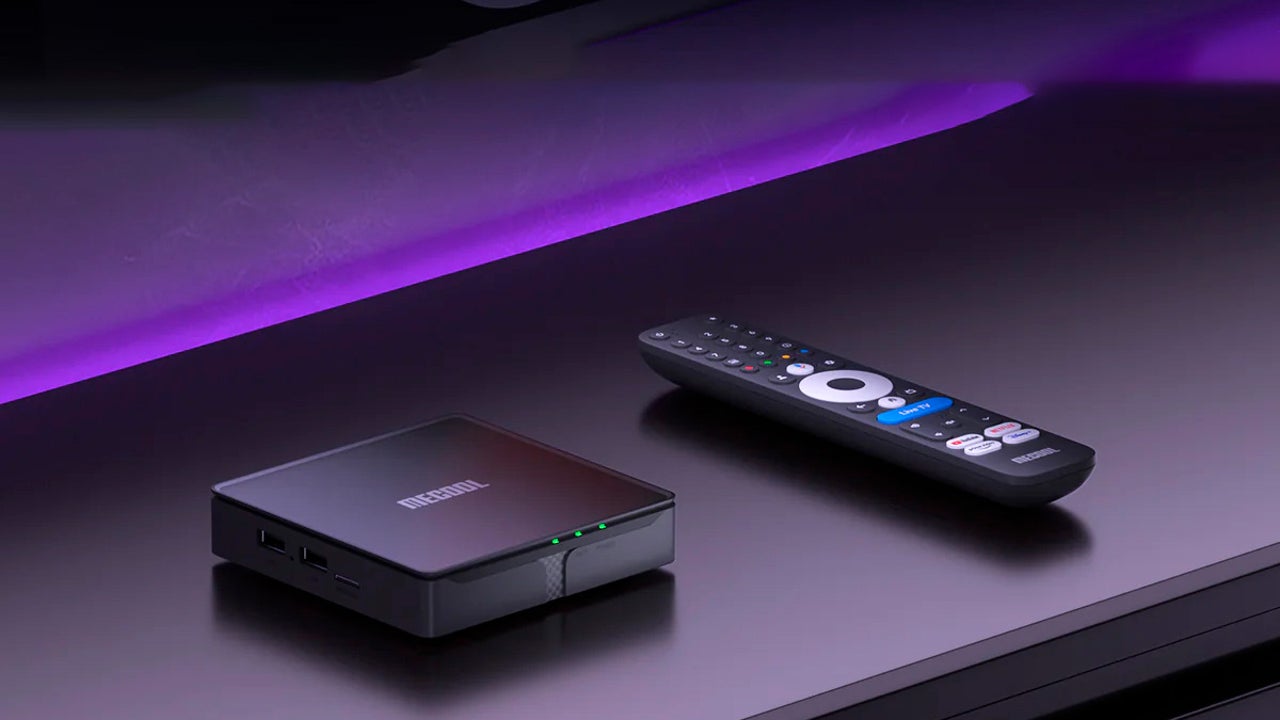
Google acusa al fabricante de MECOOL de infectar 1,3 millones de dispositivos Android con malware para vender su acceso a ciberdelincuentes
Los aparatos afectados se comercializan en plataformas como Amazon y AliExpress, con precios que pueden rondar los 40 o 50 dólares. Estos dispositivos permiten convertir televisores convencionales en televisiones inteligentes y acceder a servicios como Netflix o YouTube. Sin embargo, el malware instalado de fábrica posibilitaba que terceros ejecutasen comandos a distancia, capturas de pantalla, extracciones de información de cuentas e incluso la introducción de pulsaciones de teclado. Los equipos también podían utilizarse para cometer fraude publicitario, descargar otros programas maliciosos o actuar como intermediarios en actividades delictivas a través de la conexión a Internet de sus propietarios.
Google considera, con un alto grado de confianza, que Videostrong Technology desarrolló y utilizó deliberadamente esta infraestructura para obtener beneficios económicos. La compañía estadounidense ha cortado sus relaciones con el fabricante y le ha prohibido comercializar nuevos dispositivos con aplicaciones y servicios de Google precargados. Además, ha anunciado modificaciones en sus procedimientos de seguridad para evitar que se repitan las técnicas utilizadas para ocultar el malware durante las verificaciones iniciales.
Este caso recuerda a BadBox 2.0, una operación denunciada por Google en julio de 2025 que afectaba a más de diez millones de dispositivos. Ante esta situación, se recomienda a los propietarios de Android TV Box MECOOL desconectar los aparatos de Internet, dejar de utilizarlos y cambiar las contraseñas introducidas desde ellos mediante otro dispositivo seguro. Un restablecimiento de fábrica podría no eliminar la amenaza si el software original está comprometido.